Segu-Info - Ciberseguridad desde 2000 Noticias de Ciberseguridad desde Segu-Info
- Vulnerabilidad crítica de ejecución remota de código (RCE) en Drupal 8.x a 12.x
 por SeguInfo en octubre 19, 2026 a las 8:34 pm
Drupal ha publicado actualizaciones de seguridad para una vulnerabilidad crítica de ejecución remota de código que podría permitir a los atacantes tomar el control de los sitios web afectados sin necesidad de iniciar sesión. Identificada como CVE-2026-108097, la vulnerabilidad afecta al módulo "Field UI" (interfaz de campos) en el núcleo de Drupal. El equipo de seguridad de Drupal publicó su advertencia el 14 de octubre de 2026. El boletín de seguridad oficial, SA-CORE-2026-014, asigna al problema una puntuación de riesgo de 19 sobre 25 según el sistema de calificación de Drupal. Una explotación exitosa podría exponer todos los datos privados del sitio web y permitir a los atacantes modificar o eliminar información. El detalle más importante es que el núcleo de Drupal, por sí solo, no ofrece una vía directa para explotar la vulnerabilidad. Sin embargo, el equipo de seguridad confirmó que existen varias rutas de ataque graves cuando hay módulos adicionales (o "contribuidos") instalados. Se trata de módulos complementarios que se utilizan para ampliar las funcionalidades de un sitio web más allá de sus capacidades básicas. Al menos una de las rutas de ataque conocidas no requiere autenticación, lo que significa que el atacante no necesitaría una cuenta válida. El código personalizado del sitio web también podría exponer la funcionalidad vulnerable. Los administradores de sitios deben tener en cuenta las extensiones instaladas y los desarrollos a medida, en lugar de evaluar el nivel de exposición basándose únicamente en la versión de Drupal. El boletín público no especifica qué módulos adicionales están involucrados ni proporciona un exploit funcional. La calificación describe la explotación como teórica, sin que exista código de explotación público ni documentación técnica al respecto. No obstante, esto no debe interpretarse como una garantía de seguridad, dado que el equipo de seguridad ha confirmado la existencia de rutas de ataque. Este problema surge tras otras preocupaciones previas sobre la seguridad de Drupal, incluida una vulnerabilidad de inyección SQL en el núcleo del sistema (CVE-2026-9082) en mayo de este año. Las versiones afectadas incluyen Drupal 8.9.0 hasta la anterior a la 10.6.19, Drupal 11.0.0 hasta la anterior a la 11.3.19, y Drupal 11.4.0 hasta la anterior a la 11.4.10. Las versiones de desarrollo de Drupal 12, desde la 12.0.0-alpha1 hasta la anterior a la 12.0.0-beta2, también se ven afectadas. Dada la amplia gama de versiones afectadas, es importante revisar todos los sitios implementados, especialmente en organizaciones que mantienen varias instalaciones de Drupal. Los administradores que utilicen Drupal 11.4.x deben instalar Drupal 11.4.10. Quienes empleen Drupal 11.3.x deben actualizar a la versión 11.3.19, mientras que los usuarios de Drupal 10.6.x deben instalar la 10.6.19. Las versiones Drupal 11.2.x y anteriores, Drupal 10.5.x y anteriores, así como Drupal 8 y 9, ya no cuentan con soporte de seguridad. Drupal indica que desinstalar el módulo principal "Field UI" ofrece protección mientras se actualizan los sitios. Asimismo, Drupal Steward bloquea algunas vías de ataque conocidas, aunque no cubre todas las vulnerabilidades posibles. Las organizaciones que utilizan este servicio deben proceder con la actualización, en lugar de considerar el filtrado como una solución definitiva. Fuente: Cybersecuritynews
- ATT&CK v20: actualizaciones en IA, infraestructuras críticas, ciberespionaje y dispositivos móviles
 por SeguInfo en octubre 19, 2026 a las 12:12 pm
El 13 de octubre, MITRE publicó la versión 20 de ATT&CK, incorporando nueve técnicas para el entorno empresarial (Enterprise) que describen cómo los atacantes pueden dirigirse a sistemas de IA, sustraer contraseñas específicas de aplicaciones para eludir la autenticación multifactor (MFA) y sortear los controles CAPTCHA.Esta actualización también amplía la cobertura para sistemas de control industrial (ICS) y dispositivos móviles, además de añadir directrices de detección para varios de estos nuevos comportamientos.Para los equipos de seguridad, estos cambios ofrecen una forma más clara de mapear la actividad que ya observan en redes corporativas, herramientas de IA, dispositivos móviles y sistemas industriales. Las notas de la versión de MITRE detallan las incorporaciones, y su registro de cambios pormenorizado documenta las modificaciones realizadas respecto a la versión 19.2.ATT&CK es una base de conocimientos que ayuda a los equipos de defensa a describir y comparar el comportamiento de los atacantes. Una "técnica" representa un método que un atacante puede emplear para alcanzar un objetivo, mientras que una "estrategia de detección" vincula dicho comportamiento con datos que los defensores pueden recopilar y analizar.Este marco de trabajo no confirma que una organización específica haya sufrido una brecha de seguridad; más bien, proporciona a los equipos un lenguaje común para la elaboración de informes sobre amenazas, la realización de pruebas de seguridad y la planificación de estrategias de detección.MITRE ATT&CK v20: Nueve nuevas técnicas para el entorno empresarialCinco de las nuevas técnicas para el entorno empresarial abordan los riesgos asociados a los sistemas de IA. La "inyección directa de instrucciones" (Direct Prompt Injection) consiste en introducir instrucciones maliciosas directamente en la interfaz de un modelo de lenguaje de gran escala. La "inyección indirecta de instrucciones" (Indirect Prompt Injection) se refiere a instrucciones ocultas dentro de contenido que un sistema de IA procesa, como una página web, un correo electrónico, un documento o un archivo de código.Si un agente de IA tiene capacidad para utilizar herramientas o acceder a datos corporativos, un contenido malicioso podría intentar desviar sus acciones más allá de lo previsto por el usuario. Estas técnicas ayudan a los equipos a distinguir entre un usuario que introduce una instrucción maliciosa y un sistema de IA que se encuentra con dicha instrucción en contenido externo.La "exfiltración mediante IA" (AI-Enabled Exfiltration) describe los intentos de lograr que un agente de IA corporativo envíe datos fuera de la organización. El "envenenamiento de resultados de IA" (AI Result Poisoning) aborda otra vía: la manipulación de contenido web público para que las herramientas de búsqueda o los asistentes basados en IA muestren, citen o recomienden información controlada por el atacante.La quinta técnica relacionada con la IA, denominada "deterioro de defensas autónomas" (Impair Autonomous Defenses), abarca los intentos de interferir en el análisis de seguridad asistido por IA. Por ejemplo, un contenido malicioso podría intentar que una herramienta automatizada pase por alto pruebas o deje de analizar un archivo.Estas entradas reflejan el uso creciente de sistemas de IA que leen contenido externo y pueden ejecutar acciones a través de herramientas conectadas. Esto establece un vínculo entre la seguridad de las instrucciones (prompts) y los controles de seguridad convencionales: los datos y las acciones a los que puede acceder un agente de IA son tan importantes como el propio modelo.Otras tres técnicas abordan los CAPTCHA y otros mecanismos de control contra la automatización. El marco ATT&CK incluye ahora una técnica principal, "Evasión de medidas contra la automatización" (Anti-Automation Evasion), que comprende dos sub-técnicas: "Automatización de la resolución de CAPTCHA" y "Elusión de CAPTCHA".La primera abarca herramientas o servicios diseñados para resolver estos desafíos. La segunda se refiere a intentos de hacer que la actividad automatizada parezca una navegación humana convencional. Si bien los CAPTCHA pueden ralentizar a los bots, no constituyen una barrera infranqueable cuando los atacantes pueden automatizar la resolución del desafío o externalizarla a terceros.La novena técnica nueva para entornos empresariales, "Robo de contraseñas específicas de aplicaciones" (Steal Application-Specific Passwords), se centra en contraseñas creadas para aplicaciones o dispositivos antiguos que no admiten los métodos estándar de autenticación multifactor (MFA). Un atacante que obtenga una de estas contraseñas podría acceder a una cuenta sin necesidad de completar el segundo factor de autenticación habitual. Esto no equivale a vulnerar el sistema MFA en sí; más bien, aprovecha una vía de acceso independiente que, en ocasiones, no solicita el paso de autenticación multifactor estándar.MITRE para Sistemas de control industrial (ICS)Los cambios de la versión 20 van más allá del ámbito empresarial. En el sector de sistemas de control industrial (ICS), MITRE ha incorporado la técnica "Intérprete de comandos y scripts" (Command and Scripting Interpreter), junto con sub-técnicas específicas para PowerShell, Windows Command Shell, Unix Shell, Visual Basic, Python y JavaScript.Estos elementos sustituyen a dos entradas anteriores, permitiendo registrar el intérprete específico que se ha utilizado. Asimismo, se han incorporado nuevas subtécnicas que abarcan el uso de DNS y protocolos de publicación/suscripción para tareas de mando y control. Esto resulta relevante en entornos industriales, donde los equipos de defensa deben distinguir la actividad inusual de las operaciones normales de control y tareas de ingeniería.MITRE también ha añadido estrategias de detección para sistemas de control industrial (ICS) que incluyen contexto sobre la plataforma y el activo; de este modo, los equipos pueden determinar si una detección corresponde a una estación de trabajo Windows, un dispositivo de red o un sistema embebido.Según las notas de la versión, la actualización incluye 15 nuevas estrategias de detección y 38 análisis. En el ámbito de los ICS, estos análisis están diseñados para filtrar las actividades rutinarias de ingeniería y mantenimiento, lo que ayuda a reducir el número de alertas que no corresponden a comportamientos sospechosos.MITRE para MobileEn el ámbito móvil, la versión 20 recupera la técnica "Entrega de aplicaciones maliciosas por otros medios" (Deliver Malicious Application via Other Means), que apareció por última vez en la versión 11 de ATT&CK. Esta entrada actualizada abarca las diversas formas en que las aplicaciones maliciosas pueden llegar a los dispositivos fuera de las tiendas oficiales, tales como descargas directas, mensajes de texto, aplicaciones de mensajería, códigos QR y tiendas de terceros.MITRE también ha incorporado NGate —un tipo de malware que transmite datos de tarjetas de pago a través del chip NFC (tecnología de pago por proximidad) de un teléfono— y ha revisado 28 entradas existentes relacionadas con software móvil.El valor principal de la versión 20 no reside simplemente en la cantidad de entradas nuevas. Esta versión vincula los riesgos emergentes asociados a la IA y los métodos de acceso habituales con el mismo marco de referencia que utilizan los equipos de defensa para rastrear el malware, las credenciales y la actividad en redes industriales. Los equipos pueden evaluar si su monitorización abarca las instrucciones (prompts) de IA y las acciones de agentes autónomos, verificar si aún son necesarias las contraseñas específicas para determinadas aplicaciones y comprobar cómo responden sus servicios ante intentos automatizados de superar pruebas CAPTCHA.Asimismo, esta actualización ofrece a los equipos de defensa un punto de partida más detallado para la detección; no obstante, una entrada en el marco de referencia no equivale a una regla de alerta lista para usar. Los equipos deben, además, revisar qué registros y datos de telemetría tienen a su disposición, ajustar los mecanismos de detección a sus propios sistemas y confirmar que la actividad detectada resulta inusual en su entorno específico.Utilizado de este modo, MITRE ATT&CK v20 puede ayudar a los equipos de seguridad a transformar los nuevos patrones de amenazas en interrogantes prácticos para la monitorización, el control de acceso y la respuesta ante incidentes.Fuente: MITRE ATT&ACK
- Exploit para obtener privilegios de root en OpenBSD (fallo de memoria compartida con 37 años)
 por SeguInfo en octubre 18, 2026 a las 2:00 pm
Se ha publicado un exploit de escalamiento de privilegios local que permite obtener acceso de root en OpenBSD 7.9. El exploit combina un desbordamiento de enteros (que data de hace unos 37 años) con otra vulnerabilidad del kernel, logrando así eludir tanto el mecanismo KARL (aleatorización de direcciones del núcleo) de OpenBSD como las protecciones de hardware SMAP y SMEP. La firma de seguridad Calif, que descubrió y notificó estos fallos, publicó un informe detallado junto con el código de prueba de concepto una vez que OpenBSD lanzó los parches correspondientes en septiembre. El desbordamiento de enteros en la función `shmat(4)` fue corregido en la errata 018, publicada el 14 de septiembre como una mejora de fiabilidad. La vulnerabilidad de tipo use-after-free, relacionada con el conteo de referencias y que completa la cadena de ataque, se corrigió por separado en la errata 026, publicada el 30 de septiembre como una corrección de seguridad. Ambas actualizaciones están disponibles a través de `syspatch` y abarcan todas las arquitecturas. OpenBSD 7.8 también recibió la corrección para el desbordamiento de enteros. El desbordamiento de enteros, que sirve como punto de entrada para la cadena de ataque completa, está clasificado como una corrección de fiabilidad, no como una corrección de seguridad. Hasta el momento de la publicación, no se ha asignado ningún identificador CVE a ninguna de estas vulnerabilidades. Tampoco existen pruebas de que hayan sido utilizadas en ataques reales. El contador de segmentos de memoria compartida, `shm_nattch`, está definido como un entero de 16 bits con signo (short), con un valor máximo de 32.767, tal como aparece en el código fuente original de BSD que data de 1988. OpenBSD heredó este tipo de dato y nunca amplió su capacidad. El exploit asigna 127 segmentos de memoria compartida y crea 259 procesos, lo que provoca que el contador supere su valor máximo y vuelva a empezar desde -32.643. A continuación, una condición de carrera desencadena un use-after-free: el contador de referencias, al estar corrompido, provoca que el núcleo libere memoria que otros procesos aún están utilizando. Más allá de estos dos fallos, Calif propone cuatro categorías de endurecimiento : la desvinculación segura (safe-unlinking) para las listas enlazadas del núcleo (técnica ya empleada por FreeBSD y NetBSD), la aleatorización del mapeo autorreferencial de la tabla de páginas, la aleatorización de los asignadores de memoria del núcleo y la verificación de límites mediante el compilador. Calif señaló que informó de estos fallos a OpenBSD a principios de este año y el código del exploit de prueba de concepto está disponible en GitHub. Fuente: THN
- Vulnerabilidad Zero-Day en Microsoft Windows Server permite a los atacantes bloquear servidores con un solo paquete
 por SeguInfo en octubre 17, 2026 a las 1:03 pm
Microsoft ha corregido una vulnerabilidad en Windows Server que permite a un atacante con acceso a la red provocar el bloqueo de un servidor mediante una respuesta de referencia del Sistema de Archivos Distribuido (DFS, por sus siglas en inglés) especialmente manipulada. Identificada como CVE-2026-70111, la vulnerabilidad afecta a las versiones 2019, 2022 y 2025 de Windows Server. Investigadores de Corelight informaron sobre el problema tras detectarlo mientras analizaban las interfaces de Llamada a Procedimiento Remoto de Microsoft (MS-RPC) y DFS. La empresa señaló que, al divulgar la vulnerabilidad el 13 de octubre de 2026, no se habían observado indicios de que estuviera siendo explotada activamente. La vulnerabilidad conlleva un riesgo de denegación de servicio, no de toma de control del servidor. El atacante requiere acceso a la red para lograr que el sistema objetivo se conecte a un servidor SMB malicioso; este devuelve una referencia DFS malformada que provoca el bloqueo del servicio, un proceso que, según Corelight, puede completarse en cuestión de segundos. Windows utiliza DFS para dirigir a los usuarios y sistemas hacia archivos almacenados en una red. Cuando un servidor Windows resuelve una ruta DFS, un componente denominado `mup.sys` solicita información de referencia a través del protocolo SMB. Corelight descubrió que una respuesta manipulada puede alcanzar una ruta de código vulnerable mientras el controlador procesa dicha referencia DFS. La causa identificada es la ausencia de una comprobación de longitud. En un tipo específico de referencia `NameList`, un desplazamiento puede apuntar a una cadena vacía. El código del servidor no rechaza este valor antes de procesarlo, lo que puede llevar al núcleo a realizar una referencia a una dirección de memoria no válida. El resultado es una "pantalla azul" y un reinicio inesperado del sistema. Corelight logró reproducir el bloqueo en 11 de 11 intentos en Windows Server 2022, y en 3 de 3 intentos en Windows Server 2019. Estos resultados confirman que el problema era reproducible en el entorno de laboratorio de los investigadores. Corelight aclaró que Windows 10 no se ve afectado, ya que conserva comprobaciones de seguridad que están ausentes en las versiones de servidor vulnerables. Windows Server puede reiniciarse automáticamente tras un fallo del núcleo, lo que podría limitar la duración de una interrupción puntual. Sin embargo, un atacante capaz de provocar el fallo de forma reiterada podría mantener el sistema fuera de servicio. Según Corelight, los reinicios pueden dejar escasas evidencias, limitándose a los identificadores de evento (Event IDs) 41 y 6008 del registro del sistema de Windows; estos indican un apagado inesperado sin especificar la causa, lo que hace que la monitorización de la red sea esencial para identificar la actividad previa y posterior al fallo. La actualización de seguridad de Microsoft de octubre de 2026, publicada el 13 de octubre, aborda la vulnerabilidad CVE-2026-70111 en Windows Server 2019, 2022 y 2025. Las organizaciones deben aplicar la actualización correspondiente, dando prioridad a los servidores que utilizan activamente DFS (Distributed File System). Corelight recomienda monitorizar el tráfico SMB interno (también denominado tráfico este-oeste) entre servidores y controladores de dominio, en lugar de centrarse únicamente en el tráfico que atraviesa el perímetro de la red. Fuente: CyberSecurityNews
- PwnEscape: vulnerabilidad crítica en Linux permite escapar de máquinas virtuales y controlar hosts
 por SeguInfo en octubre 16, 2026 a las 1:00 pm
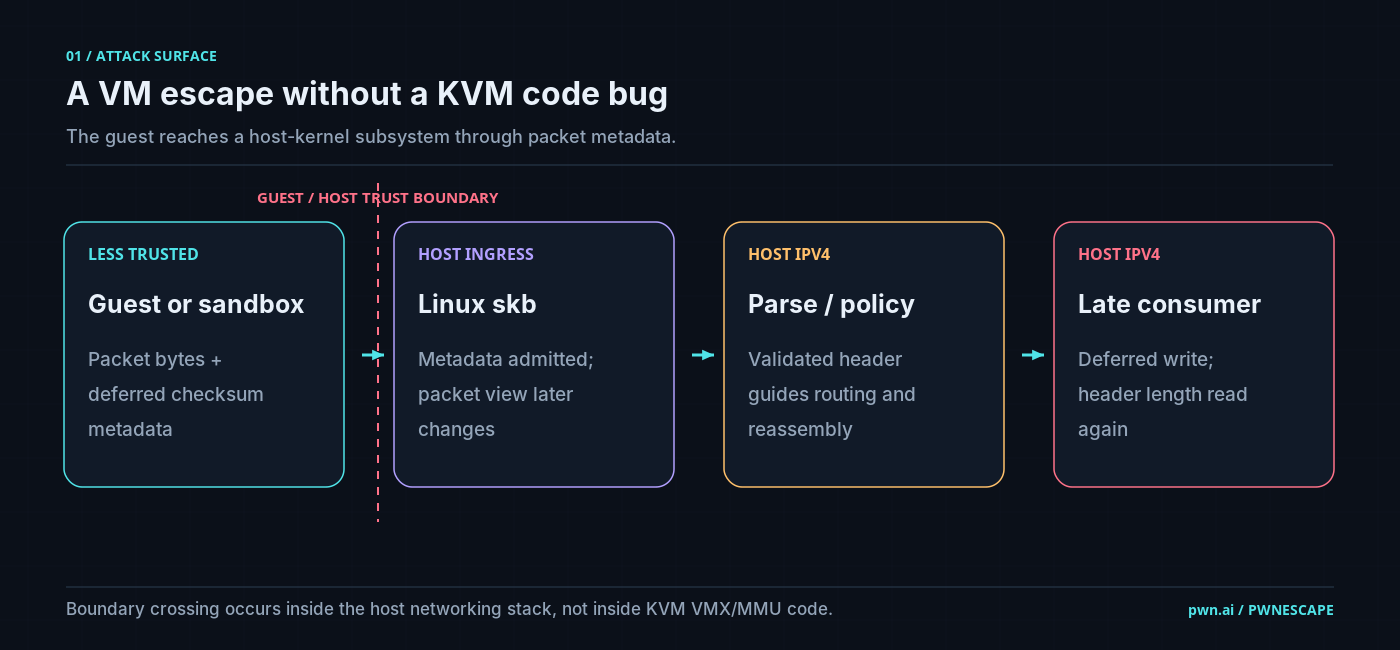
Se ha descubierto un fallo crítico en el núcleo de Linux, denominado PwnEscape(CVE-2026-99999), que podría permitir que una máquina virtual controlada por un atacante viole su aislamiento y afecte al sistema anfitrión. Según el investigador Paulos Yibelo, este fallo en el kernel de Linux podría permitir que una máquina virtual (VM) controlada por un atacante rompa su límite de aislamiento y afecte al sistema anfitrión. El investigador demostró una técnica que expone la memoria del anfitrión y que, en su laboratorio, progresó hasta la ejecución de código a nivel de host. El fallo es grave para los proveedores de la nube y las organizaciones que ejecutan cargas de trabajo no confiables en máquinas virtuales. El aislamiento de las VM está diseñado para evitar que el código dentro de un invitado llegue al anfitrión y a otras cargas de trabajo. PwnEscape muestra cómo una debilidad en la ruta de procesamiento de paquetes de un anfitrión puede amenazar ese límite, incluso cuando el problema subyacente no está en el hipervisor mismo. Vulnerabilidad del Kernel PwnEscape Linux puede retrasar el cálculo de la suma de comprobación (checksum) de un paquete de red. Esta es una característica normal de rendimiento: los metadatos del paquete indican al kernel dónde debe comenzar la operación de checksum y dónde debe escribirse el resultado. Según el informe de PwnEscape de Paulos Yibelo, el problema ocurría cuando metadatos de paquetes menos confiables podían influir en una escritura posterior en una cabecera IPv4. Linux ya había procesado el paquete utilizando el contenido previo de la cabecera, pero antes de la fragmentación, la operación de checksum diferida podía cambiar esos contenidos. Posteriormente, el código dependía de la longitud actualizada de la cabecera IPv4. En el caso de prueba, el paquete parecía inicialmente tener una cabecera IPv4 estándar de 20 bytes. Tras la escritura diferida, la cabecera podía interpretarse con una longitud de 60 bytes. El código de fragmentación podía entonces tratar los bytes más allá de los datos lineales válidos del paquete como parte de la cabecera e incluirlos en un paquete saliente. Informó que esto exponía 32 bytes de la memoria del anfitrión. Esa divulgación no es lo mismo que la ejecución de código. El informe describe una cadena de laboratorio controlada y separada en la que los investigadores utilizaron observaciones de la memoria del anfitrión y gestionaron cuidadosamente el comportamiento de la asignación para demostrar escrituras seleccionadas en la memoria del kernel y ejecutar un ayudante de root en el anfitrión. Indican que este resultado se reprodujo en sistemas propiedad del investigador, no como prueba de ejecución de root en el entorno de producción de un proveedor de la nube. Una fuga de memoria del anfitrión puede revelar información que debería permanecer fuera del alcance de un invitado. Pueden ser necesarios pasos adicionales para convertir esa primitiva en el control del anfitrión, y el informe no establece que cada VM o hipervisor de Linux sea igualmente vulnerable. Kernel de Linux Versiones afectadas Versión corregida 5.10 5.10 hasta 5.10.271 5.10.272 5.15 5.15 hasta 5.15.222 5.15.223 6.1 6.1 hasta 6.1.189 6.1.190 6.6 6.6 hasta 6.6.158 6.6.159 6.12 6.12 hasta 6.12.112 6.12.113 6.18 6.18 hasta 6.18.56 6.18.57 7.2 7.2 hasta 7.2.10 7.2.11 Desarrollo 7.3 Candidatos antes de 7.3-rc7 7.3-rc7 El parche upstream de Linux añade una comprobación antes de ciertas operaciones de finalización de checksum. Verifica que el inicio del checksum no esté dentro de la cabecera IPv4. Si los metadatos fallan la comprobación, el kernel no procede con esa escritura de checksum a lo largo de la ruta afectada. El cambio cubre varios consumidores, incluida la fragmentación IPv4. El commit describe el cambio como una medida de defensa en profundidad. También señala que una validación más fuerte en la entrada de paquetes requiere más trabajo. En otras palabras, el parche añade protección en los lugares donde el kernel completa los checksums, pero no se presenta como un rediseño completo de cómo entran todos los metadatos de checksum en la pila de red. PwnEscape recuerda que la seguridad de las VM depende de más que el hipervisor. El tráfico del invitado también pasa por componentes del sistema operativo anfitrión, incluyendo el código de red. Cuando los metadatos pueden desencadenar una escritura más tarde en el procesamiento del paquete, las comprobaciones realizadas anteriormente pueden ya no describir el paquete que ve un componente posterior. El descubrimiento surgió del desafío de seguridad Sandbox de 1 millón de dólares de Vercel, que invitó a investigadores a probar sus controles de aislamiento. Paulos Yibelo informó del fallo del kernel de Linux al tercer día mientras trabajaba desde un sandbox estándar sin acceso especial. Vercel lo calificó como el hallazgo más importante del programa. El desafío recibió 1.285 informes durante dos semanas y pagó un total de 242.000 dólares en recompensas, siendo el fallo del kernel el único hallazgo calificado como crítico. Para los defensores, el paso inmediato es seguir las actualizaciones del proveedor y parchear los hosts de Linux que ejecutan máquinas virtuales. El fallo subyacente fue una discrepancia entre los metadatos del paquete y la cabecera IPv4 en la que confiaba el código posterior. Esto hace que la corrección sea importante no solo para los proveedores de virtualización, sino también para los equipos que dependen del procesamiento de red de Linux para mantener contenidas las cargas de trabajo no confiables. Fuente: CyberSecurityNews
WeLiveSecurity WeLiveSecurity
- Cómo opera una estafa de inversión que utiliza medios falsos, figuras públicas y la identidad de una empresa financiera real
 en octubre 15, 2026 a las 5:25 pm
Una investigación de ESET reconstruyó cada etapa del fraude, desde los anuncios hasta el contacto con supuestos asesores y una plataforma que suplanta la identidad de una empresa real.
- Cómo los estafadores se aprovechan de los propietarios de tiempos compartidosen octubre 14, 2026 a las 6:40 pm
Los delincuentes utilizan falsas ofertas de compra, servicios fraudulentos para cancelar contratos y esquemas de recuperación de dinero para engañar a quienes buscan deshacerse de un tiempo compartido.
- Alerta por un falso sitio de Frávega: el sistema de checkouts variables detrás de la estafaen octubre 13, 2026 a las 4:38 pm
Una campaña que utiliza la imagen de Frávega atrae compradores con ofertas falsas y los deriva a checkouts externos variables diseñados para robar datos de tarjetas.
- Por qué las PyMEs buscan protección avanzada sin complejidaden octubre 9, 2026 a las 3:49 pm
A medida que las amenazas se vuelven más sofisticadas, las PyMEs buscan formas de mejorar su seguridad sin complicar su gestión diaria.
- MATCHBOIL: nuevos trucos, las mismas intenciones maliciosasen octubre 8, 2026 a las 4:56 pm
El equipo de investigación de ESET documenta los cambios introducidos entre 2024 y 2026 en el downloader MATCHBOIL utilizado por UAC-0099.